El caso UNAM y una lección sobre gobernanza
Lo ocurrido alrededor del examen de ingreso 2026 muestra un riesgo que trasciende a la Universidad: cuando una decisión digital tiene suficiente valor, puede surgir un mercado dedicado a estudiar cómo funciona, encontrar atajos y venderlos. Para las empresas, la lección es clara: la gobernanza debe diseñarse junto con la automatización, no después.

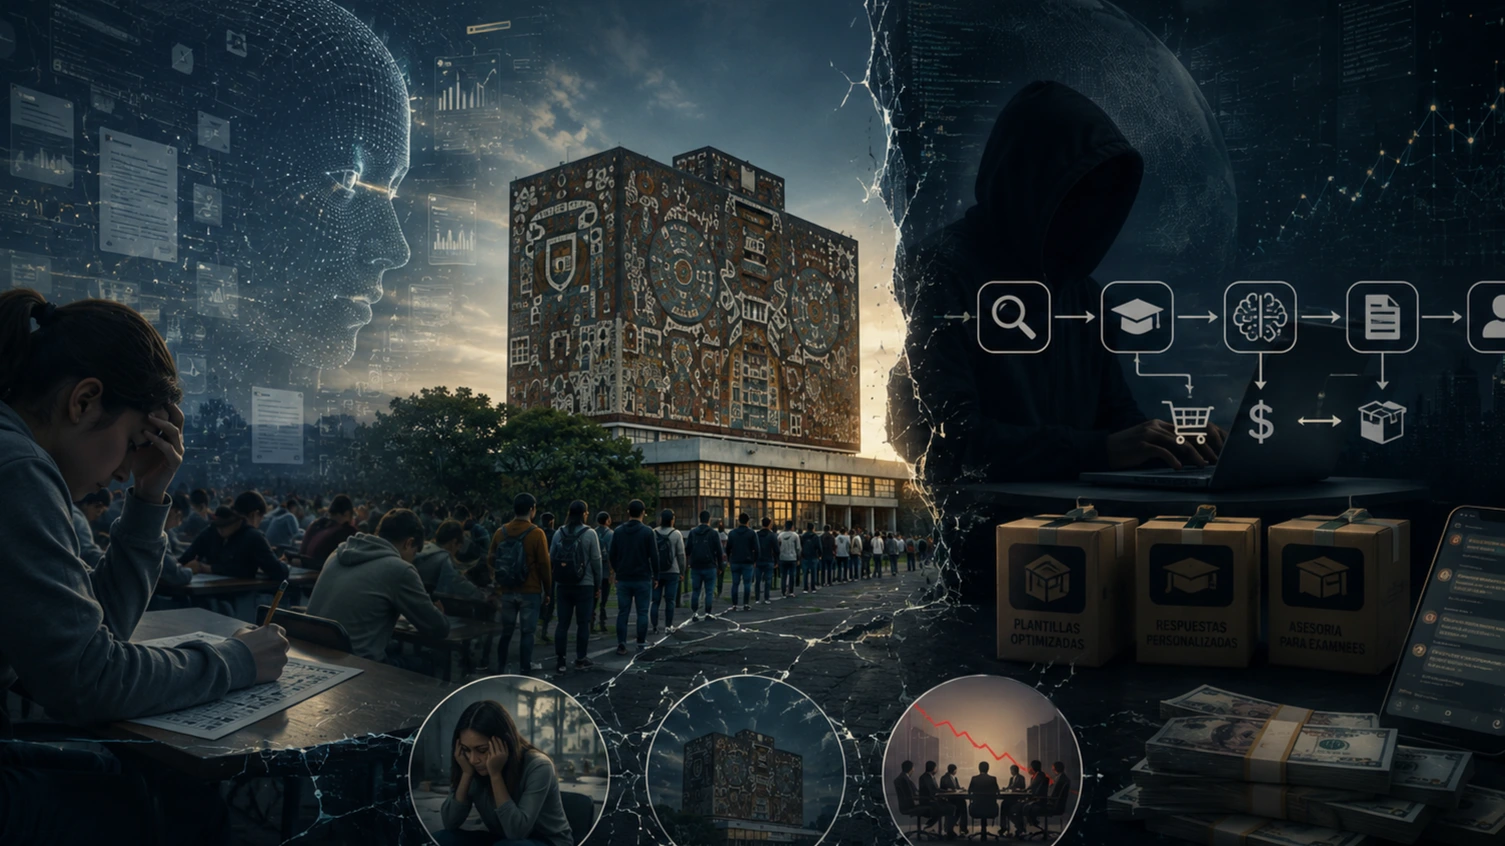
Hay una frase del rector Leonardo Lomelí que vale la pena observar más allá del caso UNAM:
la Universidad había subestimado el “tamaño del negocio” generado alrededor de quienes ofrecían ayuda a aspirantes.
La dimensión del proceso ayuda a entenderla. En el Concurso de Selección de Ingreso a Licenciatura 2026 se inscribieron 191,306 personas y 158,712 presentaron el examen. La UNAM informó además sobre prácticas fraudulentas ofrecidas por personas y empresas y presentó una denuncia penal. Posteriormente, siguiendo las recomendaciones de una comisión técnica, convocó a un examen de control presencial para verificar resultados.
El expediente institucional tiene todavía elementos bajo análisis. Pero existe una lección empresarial que podemos utilizar desde ahora:
cuando una decisión tiene suficiente valor, aparece un incentivo para aprender cómo influir sobre ella.
Cuando alguien aprende cómo decide tu empresa
Pensemos en una compañía que utiliza inteligencia artificial para filtrar miles de currículums.
O en otra que automatiza parte de la evaluación de proveedores.
Ambos sistemas generan eficiencia. Pero también producen reglas, patrones y señales.
Para un candidato, atravesar un filtro puede significar conseguir empleo. Para un proveedor, optimizar su evaluación puede representar un contrato millonario.
La pregunta de riesgo deja entonces de ser únicamente:
¿Alguien puede entrar a nuestro sistema?
Y aparece otra:
¿Cuánto valdría para alguien aprender cómo decide?
No es necesario conocer toda su arquitectura. Observar resultados, probar variantes o acceder parcialmente a criterios puede permitir reconstruir patrones.
La IA acelera esa capacidad.
Cuando el atajo se convierte en producto
La manipulación de controles no nació con la inteligencia artificial.
Lo que cambia es su economía.
Hoy alguien puede producir y comparar cientos de variantes de un documento, analizar resultados a mayor velocidad o automatizar intentos destinados a descubrir qué favorece una decisión.
Los sistemas generativos introducen además riesgos como prompt injection: contenido diseñado no para convencer a la persona que lee un documento, sino para influir en la IA que lo procesa.
Lo que ve el humano y lo que interpreta la máquina ya no necesariamente es lo mismo.
Aquí aparece una lógica cercana al Fraud as a Service.
Una persona descubre un atajo. Otra aprende a repetirlo. Alguien más puede empaquetarlo y venderlo.
El riesgo deja entonces de ser un comportamiento individual y empieza a adquirir características de mercado.
Ahí cobra relevancia la reflexión del rector Lomelí: el problema no consiste únicamente en que alguien busque una ventaja, sino en subestimar la economía que puede construirse alrededor de ella. La Universidad había advertido durante el proceso sobre personas y empresas que ofrecían servicios fraudulentos.
Reparar no es explicar
Existe otra distinción fundamental.
Reparar no es lo mismo que explicar.
Una organización puede repetir una evaluación, detener una transacción o regresar una decisión a revisión humana. Eso recupera capacidad operativa.
Pero no necesariamente explica por qué el resultado dejó de ser confiable.
En una empresa, un sistema de reclutamiento puede continuar funcionando técnicamente y haber perdido capacidad para distinguir entre el candidato idóneo y quien aprendió a optimizarse contra el filtro.
Un sistema de proveedores puede cumplir todas sus reglas y producir una peor decisión si algunos participantes descubrieron cómo maximizar artificialmente su evaluación.
Por eso la gobernanza empieza cuando dejamos de preguntar solamente:
¿Funciona el sistema?
y empezamos a preguntar:
¿Seguimos confiando en lo que significa su resultado?
Gobernar sistemas que también pueden estudiarnos
La respuesta no es simplemente comprar otra herramienta de ciberseguridad.
Primero hay que identificar qué decisiones automatizadas tienen suficiente valor para generar incentivos alrededor de ellas.
Después necesitamos observarlas: trazabilidad, anomalías, auditoría y pruebas adversariales.
Algunas requerirán comprobaciones independientes o esquemas human-in-the-loop. Las de mayor impacto pueden necesitar una autoridad humana con capacidad real de intervenir.
Y toda organización que automatiza una decisión crítica debería saber algo todavía más básico:
¿Dónde está el freno de emergencia cuando dejamos de confiar en el sistema?
Lectura ADMAIORA
El caso UNAM continúa evolucionando y determinar responsabilidades exige evidencia, no especulación.
Pero su enseñanza trasciende al ámbito universitario.
Conforme empresas y organizaciones deleguen más decisiones a sistemas digitales y de IA, deberán pensar no solamente en cómo proteger esos sistemas, sino en cómo evitar que sus mecanismos de decisión se conviertan en algo que terceros puedan estudiar, optimizar y eventualmente comercializar.
La próxima vez que automaticemos una decisión importante conviene hacernos tres preguntas:
¿Cuánto vale esa decisión?
¿Cuánto valdría conocer cómo la tomamos?
¿Y qué haríamos si mañana dejáramos de confiar en su resultado?
Porque a veces alguien no necesita entrar a nuestro sistema.
Le basta con aprender cómo decide.